SquidC5: teamserver C5 auto-ospitato e nativo per l'IA per i team rossi
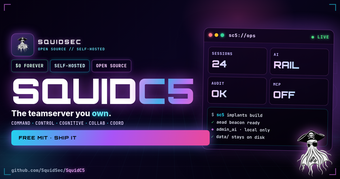
SquidC5 di SquidSec è un server di team C5 nativo AI e orientato alla sicurezza per operazioni autorizzate di red team e penetration testing. Funziona come un server self-hosted che integra agenti AI nei flussi di lavoro di comando e controllo per coordinare azioni e comunicazione del team utilizzando un'interfaccia standardizzata. Lo strumento è destinato a operatori di sicurezza professionali che richiedono il controllo locale dei dati di ingaggio e coordinamento automatizzato all'interno di ambienti di test controllati.
Quali compiti puoi effettivamente svolgere con lo strumento?
SquidC5 funge da teamserver nativo dell'IA destinato a coordinare le attività di sicurezza offensiva tra operatori e strumenti, producendo sequenze di comandi orchestrati e flussi di lavoro gestiti dagli agenti. La sua architettura si mappa ai cinque pilastri C5: Comando, Controllo, Cognitivo, Collaborativo e Coordinamento, che guida come fornisce artefatti di coordinamento del team. Gli usi tipici sono ingaggi multi-operatore, catene di ricognizione e sfruttamento scriptate e creazione di un registro operativo auditabile per la revisione post-ingaggio.
Quanto sono affidabili le azioni di coordinamento e controllo automatizzate?
Lo strumento applica controlli operativi che modellano quando e come l'automazione viene eseguita, il che influisce sull'affidabilità delle azioni generate. Protocollo di Contesto del Modello (MCP) integra standardizzando le chiamate degli agenti, mentre il gating amministrativo riduce l'esecuzione accidentale. Le principali misure di sicurezza includono:
- MCP disabilitato per impostazione predefinita fino a quando non viene esplicitamente abilitato
- INKO Sandbox per l'esecuzione dell'IA amministrativa
- Interfaccia utente amministrativa con token validati più motore di policy e registrazione audit
Queste misure di sicurezza richiedono decisioni amministrative deliberate prima che l'automazione ad alto impatto venga eseguita, limitando comportamenti indesiderati.
Quali vincoli di input e distribuzione influenzano il suo utilizzo?
La distribuzione è auto-ospitata e distribuita tramite GitHub per ambienti di sicurezza controllati, quindi i team forniscono l'hosting e i connettori che si integrano con l'ecosistema MCP. Il server riduce intenzionalmente le superfici esposte, senza documentazione OpenAPI pubblica e senza CORS wildcard per impostazione predefinita, il che riduce i vettori di attacco esterni ma richiede integrazioni preconfigurate. Gli input sono quindi chiamate agli strumenti e richieste agli agenti che si conformano ai connettori compatibili con MCP forniti dal team.
Si adatta ai flussi di lavoro professionali del red team e alle pratiche OPSEC?
Lo sviluppatore ha costruito il progetto per team red professionali e tester di penetrazione che operano sotto controlli OPSEC formali. Il focus del progetto sull'auto-ospitare, l'accesso amministrativo limitato e la registrazione audit si allinea con i flussi di lavoro di emulazione degli avversari utilizzati da operatori esperti. Le organizzazioni che mantengono ambienti di staging, controllo delle modifiche e supervisione delle politiche traggono il massimo valore operativo dal modello di governance del server.
Ideale per team disciplinati con hosting e governance in atto
SquidC5 è un'opzione pratica per team rossi professionali che richiedono coordinamento AI on-premises e rigoroso controllo OPSEC. Il design presuppone che i team forniscano hosting, governance e supervisione amministrativa, quindi le organizzazioni senza queste pratiche ricevono meno valore immediato. Pianifica la configurazione e la messa a punto delle politiche prima delle operazioni dal vivo per ottenere un comportamento di automazione prevedibile e verificabile.